Rahmenbedingungen
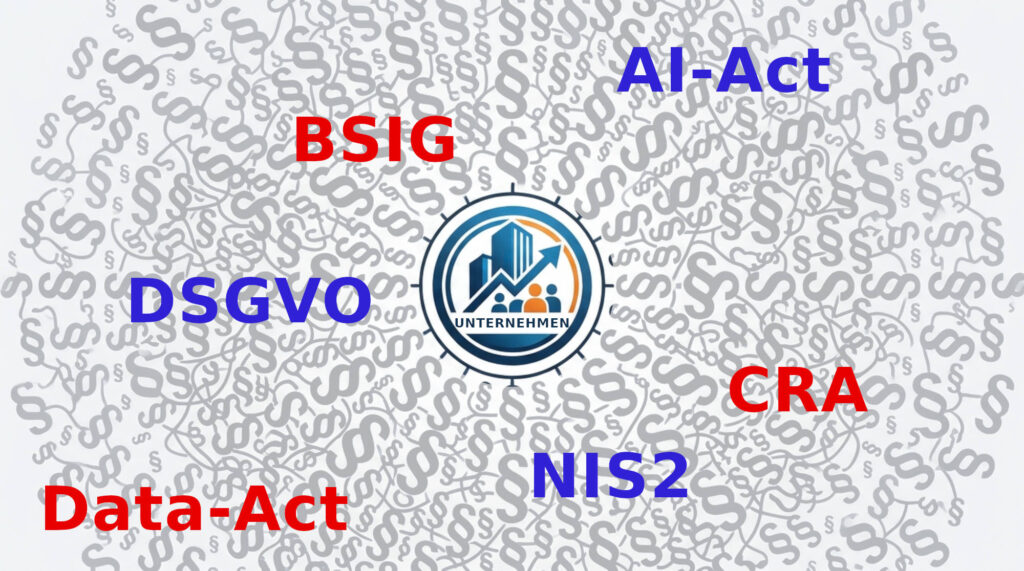
Unternehmen müssen abhängig von ihrer Größe, Branche und Tätigkeit unterschiedliche gesetzliche und regulatorische Anforderungen an die Informationssicherheit erfüllen. Dazu gehören insbesondere die DSGVO, das BSI-Gesetz (BSIG), die NIS-2-Umsetzungsvorschriften sowie branchenspezifische Regelungen. Diese können unter anderem angemessene technische und organisatorische Schutzmaßnahmen, Risikomanagement, Meldepflichten und organisatorische Sicherheitsstrukturen vorschreiben.
Gegebenenfalls kommen weitere Rechtsanforderungen, wie der Data-Act oder die KI-Verordnung hinzu. Letztere trifft mittlerweile fast alle Unternehmen. Alle genannten Rechtsvorschriften haben Schnittmengen sowohl zum Datenschutz, als auch zur Datensicherheit.
NIS2/BSIG – Rechtsrahmen für Informationssicherheit
Mit der Umsetzung der NIS2 Richtlinie durch das NIS2 – Umsetzungsgesetz in Deutschland fallen eine Reihe Unternehmen neu unter die Regulierung. Daraus resultieren eine Reihe organisatorisch-rechtlicher Verpflichtungen, festgehalten im BSI-Gesetz (BSIG) als wesentlicher Bestandteil des Umsetzungsgesetzes. Oft übersehen, neben den direkt regulierten Unternehmen treffen auch Unternehmen in der Lieferkette indirekt die neuen Rahmenbedingungen. Auch Monate nach Inkrafttreten der gesetzlichen Regelungen hat eine große Zahl von Unternehmen die Rechtspflichten nach BSIG nicht erfüllt. Sie haben Fragen? Dann schicken Sie uns doch einfach eine Email an info@prisecon.de und schildern uns Ihr Anliegen.
Empfehlungen und Standards
Darüber hinaus empfiehlt es sich, etablierte Standards und Rahmenwerke wie ISO/IEC 27001, BSI IT-Grundschutz oder BSI C5 als Orientierung heranzuziehen. Sie unterstützen Unternehmen dabei, ein systematisches Informationssicherheitsmanagement aufzubauen und Sicherheitsmaßnahmen kontinuierlich zu verbessern. Ihre Anwendung ist grundsätzlich freiwillig, sofern keine gesetzliche, vertragliche oder behördliche Verpflichtung besteht.
Für Unternehmen mit international ausgerichteten Kunden oder Partnern empfiehlt sich die Orientierung am ISO/IEC Standard 27001. Gegebenenfalls ist eine Zertifizierung sinnvoll oder wird von Kunden, bzw. Partnerunternehmen vertraglich verpflichtend erwartet.
Unser Angebot
Informationssicherheit braucht Kompetenz und Erfahrung. Als externer Informationssicherheitsbeauftragte (ISB) oder Informationssicherheitskoordinatoren unterstützen wir Unternehmen beim Aufbau, Betrieb und der kontinuierlichen Verbesserung ihres Informationssicherheitsmanagements (ISMS). Praxisnah, unabhängig und bedarfsgerecht.
Ihr Vorteil: Wir bringen die Voraussetzungen, die für ein betriebliches Informationssicherheitsmanagement erforderlich sind, ohne Kosten für Weiterbildung oder zusätzlich erforderliche Vertretungsressourcen im Urlaubs- oder Krankheitsfall mit.
Als zertifizierter Informationssicherheitsbeauftrager (IHK) betreuen mein Team und ich Ihr Unternehmen zu fairen, angemessenen Konditionen.
Weitere Informationen und ein passendes Angebot für Ihr Unternehmen gerne im persönlichen Kontakt über info@prisecon.de.
(Texte und Grafik mit KI Unterstützung manuell hergestellt und redigiert)